okb钱包注册,密钥分片与签名隔离的安全架构

分片存储隔离签名加密传输

你可能会问:注册一个okb钱包,为什么值得关注底层架构?因为私钥的生成、存储和调用方式,直接决定了资产控制权归属。okb钱包注册过程采用密钥分片与签名隔离设计,注册时私钥不以完整明文形式落盘,交易签名在独立环境完成。这意味着即使设备被入侵,攻击者也难以拼出完整密钥。完成注册后,你将获得一个可管理多链资产、支持硬件级随机数生成的钱包入口。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

okb钱包注册时提示环境异常怎么办

这通常意味着设备存在Root或越狱痕迹、调试模式开启或安装了注入框架。关闭开发者选项、卸载可疑插件后重启设备再试,仍失败可换一台未修改系统的设备完成注册。

新手完成okb钱包注册后先做哪三件事

第一,把助记词抄写在纸上并分两处存放,不要截图存相册;第二,在注册后的小额测试环节先转一笔最小金额,确认地址收发正常;第三,开启注册时绑定的二次验证方式,不要跳过。有人问能不能先不备份助记词?答案是不能,助记词是私钥分片恢复的唯一凭证,丢失后任何机构都无法帮你找回资产。

okb钱包注册后助记词丢了还能找回吗

不能。okb钱包注册采用非托管架构,平台不存储你的助记词或私钥分片。助记词丢失即失去地址控制权,没有客服找回通道,注册时务必完成纸质备份。

okb钱包注册的密钥生成与托管机制如何运作

okb钱包注册流程中,密钥对在本地安全芯片内生成,私钥经Shamir分片算法拆分为三份,两份加密存储于设备不同分区,一份由用户助记词备份。注册全程不联网上传私钥,服务器仅记录公钥地址映射,从机制上切断平台接触私钥的可能。

注册okb钱包时用户可感知的安全防线

用户在okb钱包注册时会经历设备指纹校验、注册环境完整性检测和助记词强制备份确认三道关卡。设备指纹用于识别异常注册来源,环境检测排除被篡改的运行环境,助记词备份确认确保用户真正掌握恢复凭证,而非依赖平台找回。

okb钱包注册底层架构的六项差异化设计

okb钱包注册需要实名认证吗

创建钱包地址本身不需要实名,注册环节仅校验设备环境与助记词备份。但若要使用生态内的法币通道或治理功能,需按对应服务要求单独完成身份验证。
私钥调用白名单

okb钱包注册后私钥片段的每次调用需通过白名单合约验证,非注册时绑定的合约地址无法触发签名请求,阻断未授权调用。

跨链资产桥接

okb钱包注册后可接入跨链桥接服务,在源链锁定资产并在目标链铸造映射凭证,实现多链资产统一调度。
注册即分片存储

okb钱包注册时私钥被拆分为多个片段,分别存储于不同安全域,单一节点泄露无法还原完整密钥,降低单点失守风险。

同一个设备能注册多个okb钱包吗

可以,但每个okb钱包注册实例生成独立密钥对和助记词,互不通用。建议在钱包内创建子账户管理多组地址,而非重复注册,避免助记词混淆。

去中心化身份

okb钱包注册生成的地址可作为去中心化身份锚点,绑定链上凭证与信誉记录,在生态内复用身份验证结果。
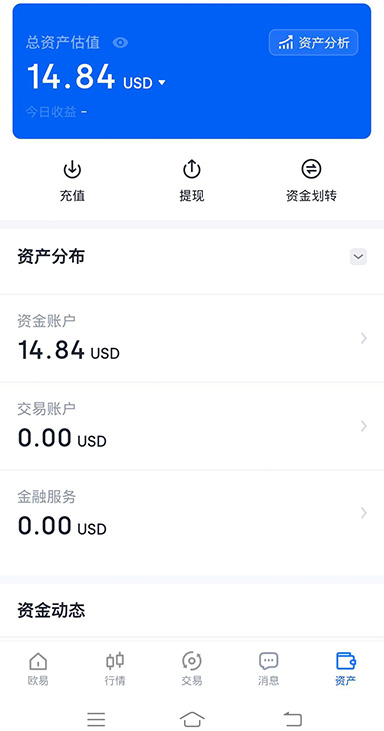
okb钱包注册后的移动端安全容器

okb钱包注册连接的链上服务矩阵

助记词离线校验

注册完成后助记词仅在本地展示,用户需按乱序回填校验,校验过程不经过网络,确保备份动作真实完成且不被截获。

签名环境物理隔离

注册完成后,所有链上交易的签名动作在隔离执行环境中完成,私钥片段不进入联网内存区,恶意软件无法截获完整签名材料。

链上治理投票

持有okb钱包注册地址对应的治理凭证,可对生态参数调整提案进行链上投票,投票权重按持仓快照计算。
随机数硬件级生成

okb钱包注册

okb钱包注册的密钥对由硬件随机数发生器驱动生成,避免伪随机算法可预测性缺陷,从源头提升密钥熵值质量。
okb钱包注册 常见问题指南

1多链地址一次派生
okb钱包注册时基于同一助记词按不同链的派生路径批量生成地址,用户无需为每条链重复注册,一个入口管理多链资产。
2注册秒级完成
okb钱包注册的分片生成与加密存储并行执行,常规设备上从提交到完成注册平均耗时不足十秒,无需等待链上确认。
3注册链路全程加密
okb钱包注册的每一步请求均经TLS双向认证通道传输,注册表单数据在客户端先行加密,服务端解密后立即丢弃明文副本。
4注册行为风控画像
okb钱包注册时系统根据设备环境、网络特征生成风险评分,高风险注册自动触发二次验证,拦截批量恶意开户行为。
5okb钱包注册后换手机怎么迁移
在新设备安装应用后选择恢复钱包,按顺序输入注册时备份的助记词即可重建密钥分片和地址。迁移前确认旧设备上的未完成交易已处理,避免地址状态不同步。

现在完成okb钱包注册,亲手掌握密钥分片控制权

底层架构不会替你保管资产,但会替你守住密钥边界。okb钱包注册入口已开放,花几分钟完成分片生成与助记词备份,把控制权握在自己手里。